

W lutym Komenda Główna Państwowej Straży Pożarnej zarejestrowała ponad 220 tysięcy naruszeń bezpieczeństwa w sieci.
Najwięcej, bo ponad 212 tysięcy to próby instalacji oprogramowania szpiegującego. Było również 6 tysięcy ataków DDoS, polega to na tym, że witryny internetowe i serwery są zalewane fałszywym ruchem, co powoduje, że działają one nieprawidłowo lub całkowicie przechodzą do trybu offline.
Było również 1330 wykryć podatności i sześć prób nieautoryzowanego skanowania sieci.
Każda z tych prób była potencjalnym zagrożeniem, mogącym prowadzić do przestojów i generować znaczące koszty. Dzięki naszej czujności, szybkiej reakcji i nieustannym pracą nad ulepszaniem mechanizmów obronnych, udało nam się skutecznie minimalizować ryzyko – poinformował w mediach społecznościowych st. bryg. Michał Kłosiński, Zastępca Dyrektora Biura Bezpieczeństwa Informacji w Komendzie Głównej PSP.
Mogą cię zainteresować
 Zestaw kominiarski z łańcuchem profesjonalny dla straży pożarnej565,80 złKup teraz
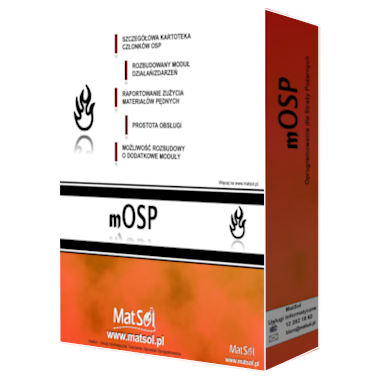 Program mOSP do obsługi jednostki Straży Pożarnej290,00 złKup teraz
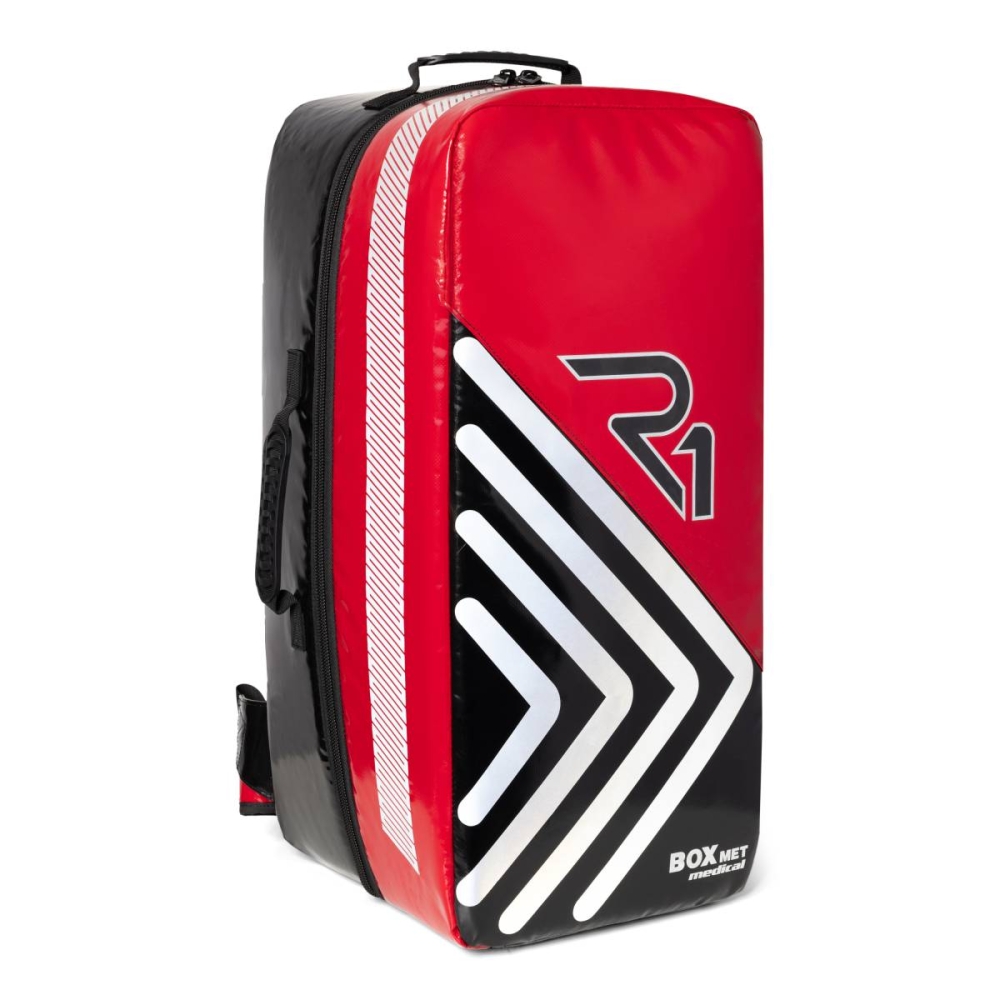 Plecak modułowy PSP R1 FIREGUARD R1 ekonomiczny z butlą stalową4 698,00 złKup teraz
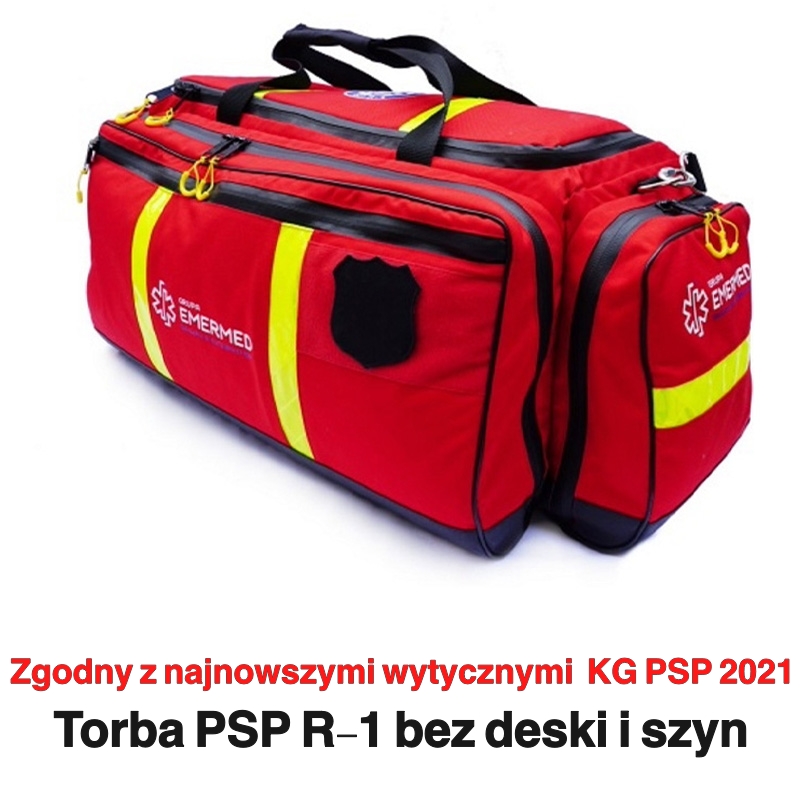 Zestaw ratownictwa medycznego PSP-R1 TORBA CORDURA bez deski i szyn zgodny z wytycznymi KG PSP ZO00074 295,41 złKup teraz
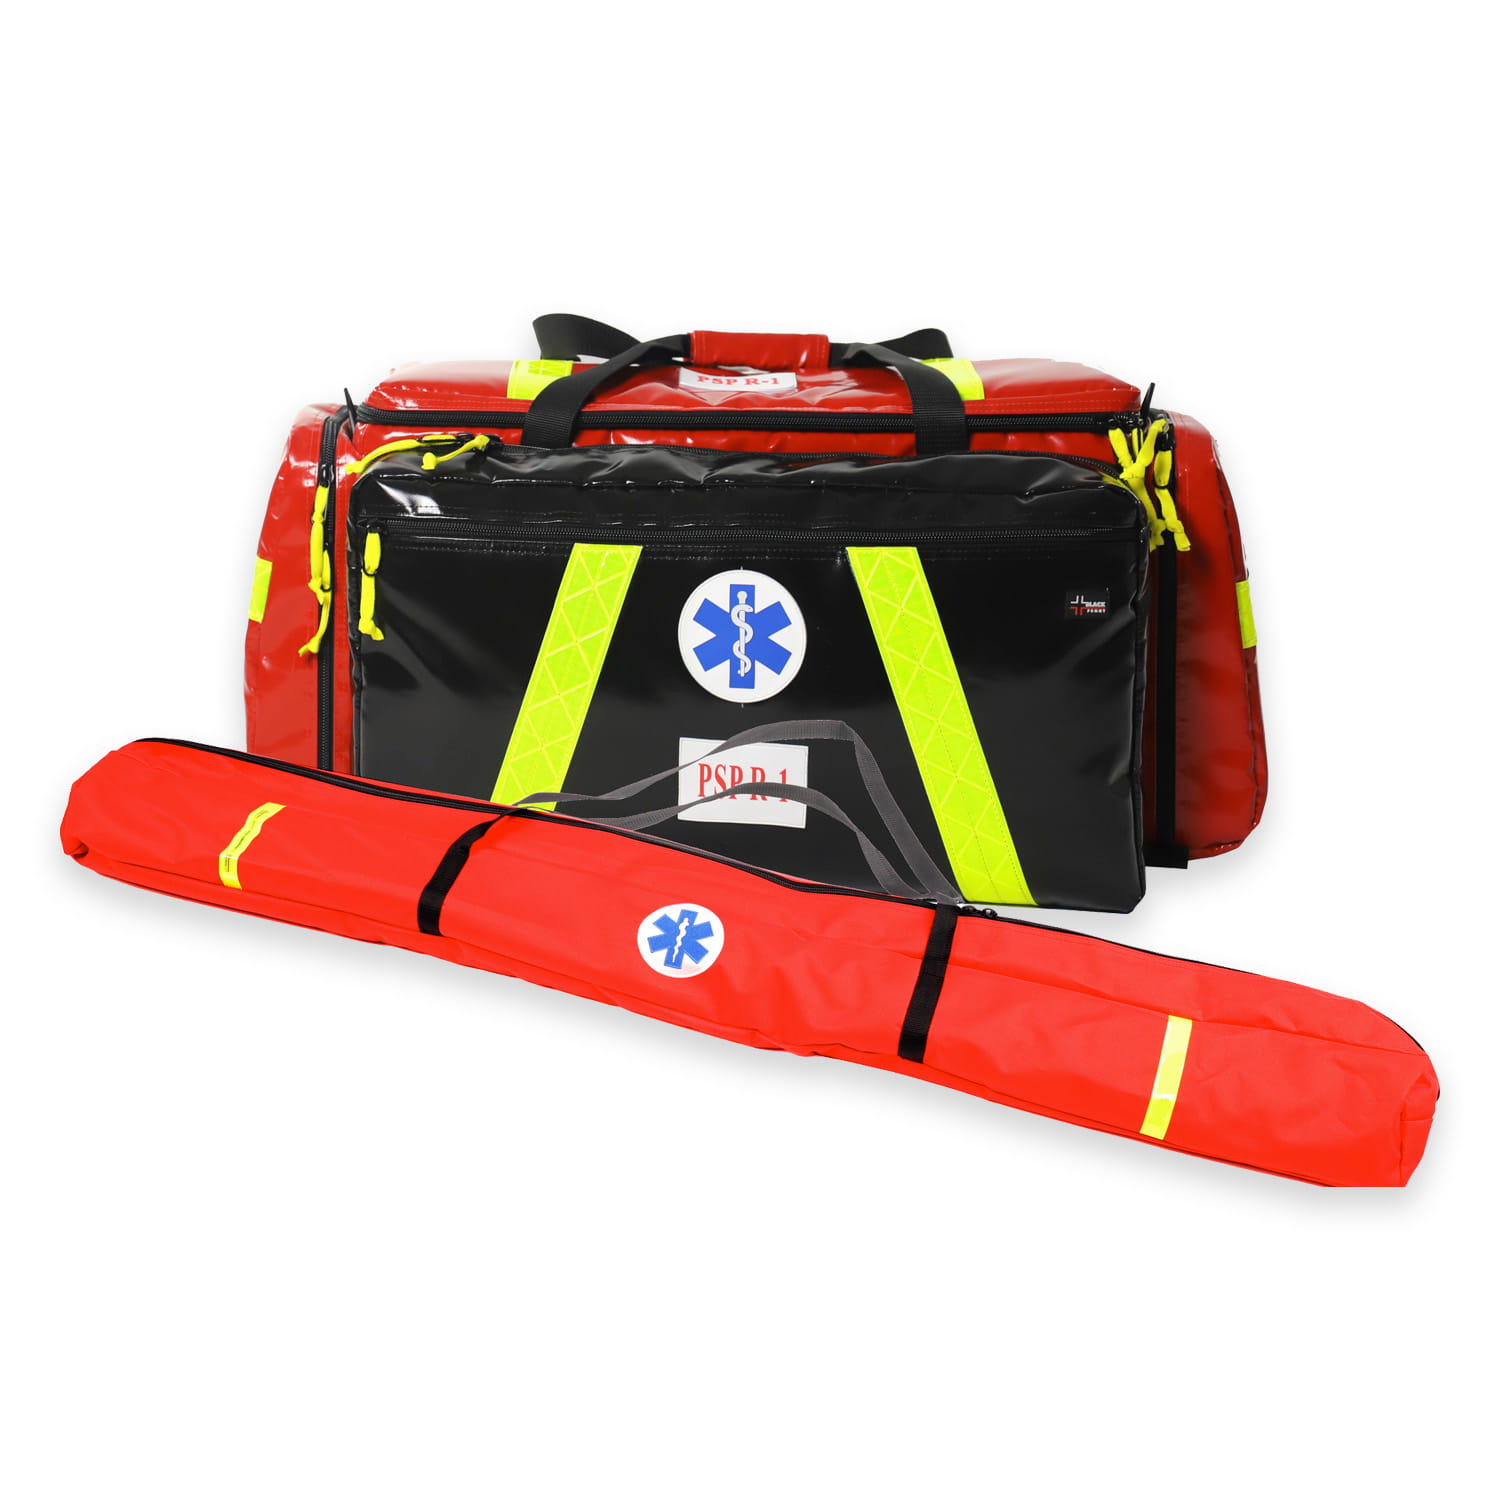 Zestaw PSP R1 w torbie z szynami Kramera BLACK FRONT (KSRG 06.2021)5 199,00 złKup teraz
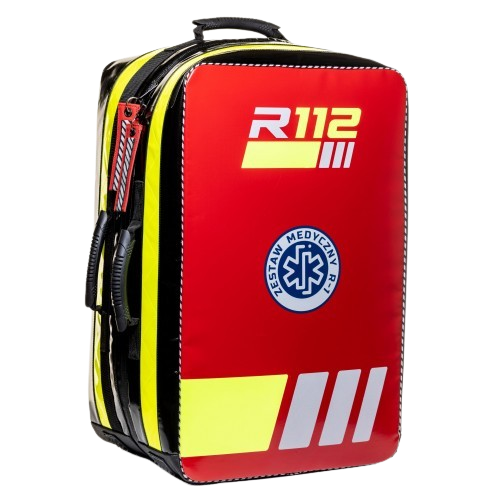 Modułowy plecak R112 PSP R1 (bez wyposażenia)1 790,00 złKup teraz
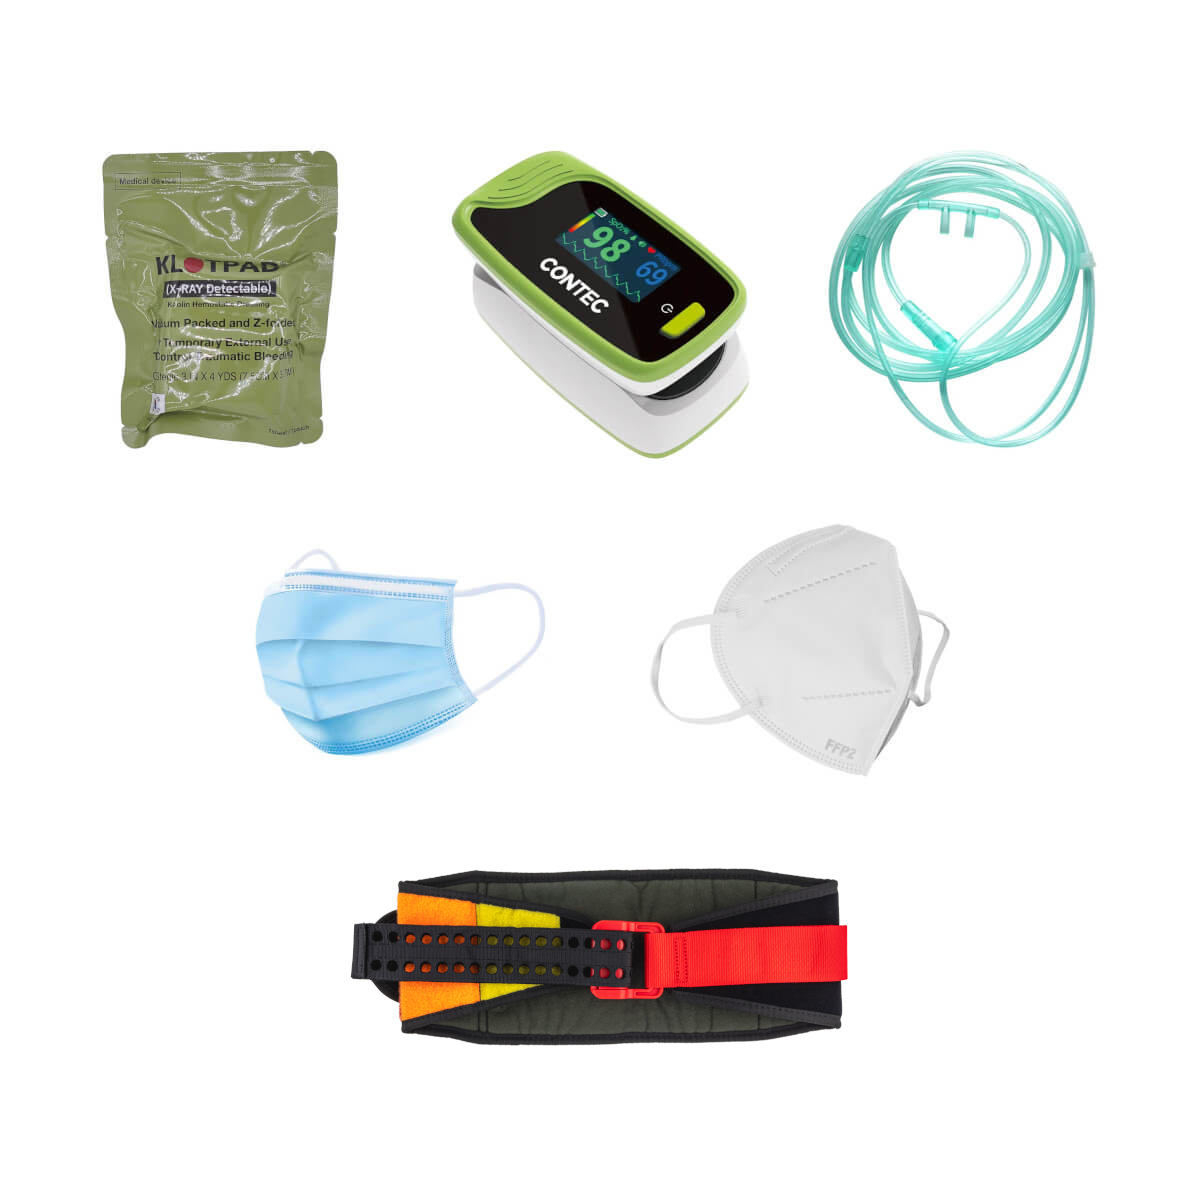 Zestaw uzupełniający do torby PSP R1 wg wytycznych KSRG 06/2021530,00 złKup teraz
 Zestaw kominiarski z liną podstawowy dla straży pożarnej232,47 złKup teraz